Assurer la sécurité de vos produits fait partie de notre métier chez Rtone, alors on a beaucoup de choses à vous raconter sur la réglementation du CRA. Petit spoiler : l’article est un peu long, et la cybersécurité n’est pas toujours le sujet le plus fun de la semaine. Mais c’est pour la bonne cause, et vous nous remercierez plus tard 😉
Commençons par une petite mise en situation.
Samedi 7 novembre 2026, 9h. Un chercheur en sécurité informatique vous écrit : une faille de votre produit est exploitée. Avant dimanche 9h, une alerte doit être déposée sur la plateforme européenne de signalement. Et c’est à vous d’agir.
Un scénario improbable ? Pas vraiment. C’est l’une des obligations du Cyber Resilience Act (CRA), en vigueur depuis le 11 septembre 2026. Et elle ne concerne pas seulement vos futurs produits : elle s’applique aussi à ceux déjà sur le marché.
Chez Rtone, la quasi-totalité des projets menés pour nos clients entrent dans le périmètre du CRA. Nous avons donc pris l’habitude d’intégrer ces exigences au projet lui-même, de la chaîne de build jusqu’au parc déployé, pour garantir la sécurité du produit.
Au programme de cet article nous analysons ensemble si votre produit est concerné, vos obligations, comment y répondre et ce que vous devez signaler. Nous détaillerons ensuite les 6 briques à mettre en place dès maintenant pour y répondre sereinement.
Le CRA : 3 dates à retenir
- 10 décembre 2024 : entrée en vigueur du règlement (UE) 2024/2847.
- 11 septembre 2026 : obligation de signaler les vulnérabilités activement exploitées et les incidents graves.
- 11 décembre 2027 : application complète, exigences de cybersécurité et marquage CE compris.
Source : article 71 du règlement, entrée en vigueur et application
Qu’est-ce que le CRA (Cyber Resilience Act) ?
Reprenons les bases. Le CRA, concrètement, qu’est-ce que c’est ?
C’est un règlement européen : il s’applique tel quel dans tous les États membres de l’Union européenne, sans transposition nationale. Il fixe les exigences de cybersécurité des produits vendus dans l’Union et conditionne leur marquage CE.
Si le nom de la directive RED vous dit quelque chose, vous n’êtes pas totalement en terrain inconnu. Le CRA prolonge en effet son acte délégué cybersécurité : ce texte, applicable depuis le 1er août 2025, a ajouté des exigences de cybersécurité à la directive sur les équipements radio.
Le CRA va plus loin : il étend ces exigences à tous les produits numériques, radio ou non. Et il ajoute une nouveauté majeure, celle qu’il faut vraiment retenir : le fabricant devient responsable de la sécurité de son produit pendant toute sa vie, et plus seulement au moment de sa mise sur le marché. Autrement dit, la sécurité ne s’arrête plus à la sortie d’usine.
Pour aller plus loin sur la RED, découvrez notre article : directive RED et cybersécurité
Passons maintenant à LA question que vous vous posez sûrement déjà.
Mon produit est-il concerné par le CRA ?
Le CRA s’applique aux « produits comportant des éléments numériques » dont l’utilisation prévue ou raisonnablement prévisible comprend une connexion logique ou physique, directe ou indirecte, à un dispositif ou à un réseau (art. 2). Il s’agit d’un produit logiciel ou matériel, avec ses solutions de traitement de données à distance, composants vendus séparément compris (art. 3).
Un peu juridique, on vous l’accorde. Traduisons 👇
- Le matériel et son logiciel embarqué : un produit connecté à Internet est concerné, sans débat. Mais ce n’est pas tout. Il suffit qu’une fonction du produit nécessite une connexion à un réseau, quel qu’il soit, ou à un autre appareil : mise à jour, récupération de la météo ou de l’heure, pilotage d’un ordinateur… Oui, même une manette de jeu branchée en USB entre dans le champ, tout comme un port réservé à la maintenance.
- Le cloud du produit : il est inclus s’il est conçu par le fabricant, ou sous sa responsabilité, et si son absence empêcherait le produit de remplir l’une de ses fonctions. Par exemple, le cloud qui permet de piloter à distance un produit domotique.
- Les logiciels mis sur le marché : une application mobile, un navigateur ou un gestionnaire de mots de passe sont des produits à part entière, même sans objet physique.
À l’inverse, un service cloud qui n’assure aucune fonction d’un produit, ou qui n’est pas conçu sous la responsabilité du fabricant, n’entre pas dans le champ du CRA (considérant 12). Les offres SaaS, PaaS et IaaS peuvent en revanche être soumises à la directive NIS 2, si l’organisation qui fournit le service y est elle-même soumise.
Et quelques produits, déjà couverts par une réglementation sectorielle, sont exclus du CRA : dispositifs médicaux et de diagnostic in vitro, véhicules, aviation civile, équipements marins, pièces de rechange identiques et produits de sécurité nationale et de défense (art. 2).
💡 La règle simple à garder en tête : si votre produit n’appartient à aucune de ces exclusions et qu’il se connecte à quelque chose, il est concerné. C’est l’objectif même du CRA : sécuriser le plus grand nombre de produits.
Le périmètre est posé. Voyons maintenant ce qui s’applique, concrètement, dès aujourd’hui pour votre produit.
Les applications du 11 septembre 2026
Bonne nouvelle pour commencer : depuis cette date, seules les obligations de signalement de l’article 14 sont en vigueur. Moins bonne nouvelle : elles s’appliquent à tous les produits concernés, y compris ceux mis sur le marché avant décembre 2027 (art. 69). Votre parc déjà déployé est donc dans la boucle.
Le texte prévoit deux mécanismes d’alerte distincts, chacun avec ses propres délais 👇
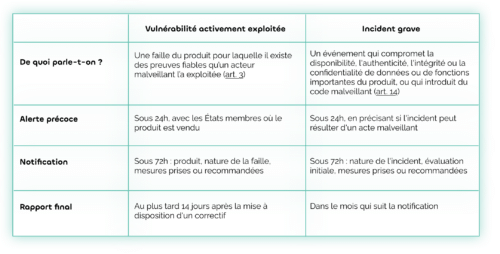
💡 À retenir : une vulnérabilité seulement exploitable ne se signale pas. Seule une vulnérabilité exploitée, preuves à l’appui, est prise en compte. Vous gardez en revanche un devoir d’analyse sur chaque alerte : on vous montre comment faire dans la brique 4.
Dans les deux cas, vous avez aussi l’obligation d’informer les utilisateurs concernés : vous leur indiquez la vulnérabilité ou l’incident, et les mesures correctives ou d’atténuation qu’ils peuvent appliquer.
L’objectif de tout ça ? S’assurer que chaque fabricant met tout en œuvre pour sécuriser son produit, éviter l’exploitation des failles existantes et faire en sorte qu’il n’y en ait plus.
Pourquoi est-ce si important ?
Vous vous demandez peut-être si un retard sur ce sujet peut vraiment avoir des conséquences. La réponse courte : oui.
La sécurité de votre produit n’est pas qu’un argument commercial. C’est une preuve de fiabilité qui vous donne une légitimité sur votre marché, à l’heure où l’exploitation des failles ne cesse de grandir. C’est aussi ce qui fait que vos clients vous accordent leur confiance.
Les risques concernent donc votre produit, bien sûr, mais surtout votre entreprise et son activité au sens large.
Quand démarre le délai de 24 h ?
L’article 14 fait partir le délai du moment où le fabricant « en a pris connaissance », sans définir ce moment. Heureusement, le guide d’application publié par la Commission européenne apporte des précisions (points 212, 213 et 214) 👇
- Dès qu’un signalement arrive (client, chercheur, autorité, média), le fabricant doit l’évaluer immédiatement.
- Le délai de 24 h démarre lorsque cette évaluation initiale lui donne une certitude raisonnable que la vulnérabilité est exploitée, ou que l’incident grave est avéré.
- La durée de cette évaluation dépend des cas, mais elle doit être menée rapidement, surtout si le risque est élevé.
Prenons un cas très concret : un signalement reçu jeudi et laissé sans réponse jusqu’au lundi vous met en difficulté. C’est pour cela que la première brique, plus bas, consiste à désigner quelqu’un qui recevra et évaluera chaque alerte sans attendre.
Quels risques en cas de manquement de conformité CRA ?
Parlons sanctions, puisqu’il le faut. 😅 Pour un manquement aux obligations des fabricants, l’amende peut atteindre 15 M€ ou 2,5 % du chiffre d’affaires mondial annuel, c’est-à-dire réalisé sur l’ensemble des marchés, le montant le plus élevé étant retenu (art. 64).
Et ce n’est pas tout : l’autorité de surveillance du marché peut décider d’autres mesures, comme le retrait ou le rappel du produit concerné (art. 54).
Une petite souplesse existe tout de même. Les micro et petites entreprises bénéficient d’une seule exemption : elles ne sont pas sanctionnées financièrement si elles dépassent le délai de 24 h de l’alerte précoce, pour une vulnérabilité comme pour un incident (art. 64, paragraphe 10). Attention, toutes les autres amendes restent applicables, et l’obligation de signaler reste entière.
Votre entreprise est-elle concernée par cette exemption ? Le CRA reprend la définition européenne (recommandation 2003/361/CE) 👇
- Microentreprise : moins de 10 personnes, et un chiffre d’affaires ou un total de bilan annuel inférieur ou égal à 2 M€.
- Petite entreprise : moins de 50 personnes, et un chiffre d’affaires ou un total de bilan annuel inférieur ou égal à 10 M€.
Les moyennes entreprises (moins de 250 personnes) ne bénéficient pas de cette exemption.
Ce que l’on en retient : répondre aux exigences de sécurité du CRA protège vos produits, mais aussi votre activité. Rassurez-vous, le but de cet article n’est pas de vous faire paniquer ni de vous faire la leçon, bien au contraire. Notre objectif chez Rtone, c’est de vous accompagner dans cette démarche.
Alors, on passe à l’action ? Voyons ce qu’il faut mettre en place pour éviter tout risque.
Les 6 briques à mettre en place pour répondre au CRA
L’article 14 du CRA dit ce qu’il faut faire, mais pas comment le faire. Il n’impose pas, par exemple, de créer une équipe PSIRT (Product Security Incident Response Team) de six personnes. Ouf.
Alors, comment s’organiser pour signaler sous 24 h, week-end compris, une vulnérabilité activement exploitée ou un incident grave ? Chez Rtone, nos équipes recommandent de s’appuyer sur 6 briques, celles que nous mettons en place sur nos propres projets. Les voici 👇
1. Désigner un responsable et tracer chaque alerte
Tout commence par une personne, ou une petite équipe, identifiée chez le fabricant. Son rôle rappelle celui du DPO pour le RGPD.
Cette personne reçoit les signalements internes et externes, les évalue, décide s’ils doivent être signalés et rédige les rapports. Elle doit être formée au processus et joignable dans les 24h, week-end compris.
Chaque alerte devient un ticket dans un outil de suivi : un tableau GitLab ou Jira suffit, sans logiciel dédié ni licences. Le ticket garde la trace de tout 👇
- La source : signalement externe, outil de surveillance, constat interne.
- L’heure de prise de connaissance : celle qui déclenche le délai de 24 h.
- L’analyse et la décision : signaler ou non, et pourquoi.
- Les échéances et les envois : 24 h, 72 h, rapport final.
Pourquoi tant de rigueur ? Parce qu’en cas de contrôle, cette trace prouve que vous avez respecté les délais et votre devoir d’analyse, même pour une alerte finalement non signalée.
2. Publier une politique de divulgation coordonnée (CVD)
Une politique de divulgation coordonnée des vulnérabilités (CVD, pour Coordinated Vulnerability Disclosure) permet à quiconque de vous signaler une faille, sans la rendre publique.
Le bénéfice ? Vous gagnez le temps de corriger la vulnérabilité avant qu’elle ne circule. Et en pratique, deux éléments suffisent 👇
- Un fichier security.txt : placé dans le dossier
/.well-known/ de votre site et de vos serveurs exposés, il suit la RFC 9116. Il indique une adresse de contact et une clé PGP pour chiffrer les échanges.
- Une page publique, par exemple /security : elle décrit vos engagements. Ne pas poursuivre le chercheur, le créditer, éventuellement le rémunérer, et lui répondre dans un délai annoncé (par exemple sous 24 h, puis un point chaque semaine).
Le CRA ne fixe pas de délai pour publier un correctif. L’usage veut qu’un chercheur laisse 90 jours au fabricant avant de divulguer la vulnérabilité. Rendez donc cette page facile à trouver : c’est ce qui évite qu’une faille soit révélée avant d’être corrigée.
Rassurez-vous, vous n’avez pas à partir d’une page blanche. L’ENISA a soumis à consultation publique un avis technique sur security.txt, les politiques CVD et les avis de sécurité, avec des modèles. Attention, il s’agit encore d’un projet, pas d’une version officielle. Et nous accompagnons nos clients pour adapter ces modèles à leurs produits.
3. Générer la SBOM et surveiller les vulnérabilités
Vous connaissez la BOM, la nomenclature de vos composants électroniques ? La SBOM (Software Bill of Materials), c’est la même chose pour le logiciel : elle liste tous les composants logiciels du produit, avec leur version.
Elle s’écrit dans un format standard et lisible par une machine : CycloneDX ou SPDX. L’ENISA a d’ailleurs publié un avis technique dédié à la SBOM. On la compare ensuite aux bases publiques de vulnérabilités, à deux moments :
- À chaque build : pour ne pas livrer un composant déjà vulnérable.
- Chaque nuit, pendant toute la vie du produit : pour détecter une vulnérabilité découverte après la livraison.
Comment produire cette SBOM concrètement ? Tout dépend de la partie du produit : le cloud s’y prête très bien, l’embarqué demande un peu plus de vigilance. On vous montre comment nous faisons chez Rtone.
Côté cloud : une chaîne automatisée
Le cloud s’appuie sur des gestionnaires de paquets, qui identifient chaque dépendance de façon unique. La SBOM se génère donc presque toute seule.
Sur nos applications Java Spring, nous avons intégré l’utilitaire CycloneDX pour Maven à la chaîne CI/CD. Sur nos frontends Angular, c’est CycloneDX pour Node.
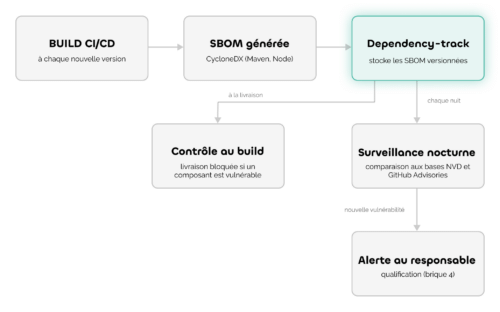
Chaque SBOM est ensuite envoyée vers notre instance de Dependency-Track, un logiciel open source porté par l’OWASP. Il joue les sentinelles : il bloque une livraison qui intègre un composant vulnérable, puis compare chaque nuit les SBOM aux bases NVD (NIST) et GitHub Advisories pour prévenir le responsable dès qu’un composant devient vulnérable.
Une même SBOM sert à la livraison et à la surveillance dans la durée
Côté embarqué : des outils récents, et une vigilance sur les archives
Avec Zephyr comme avec Yocto pour Linux embarqué, le système de build génère automatiquement la SBOM.
La difficulté vient des bibliothèques livrées en archive zip ou copiées directement dans le code. Elles n’ont pas d’identifiant unique, et aucun outil ne les détecte seul. Il faut donc les déclarer manuellement dans la SBOM 👇
- Le nom, la version et l’éditeur de la bibliothèque.
- Son identifiant standard quand il existe (PURL ou CPE) : c’est lui qui permet aux outils de surveillance de la rapprocher des bases de vulnérabilités.
- Une mise à jour de cette déclaration à chaque changement de version, idéalement intégrée au processus de build pour ne pas l’oublier.
Et pour un produit plus ancien, sans ces outils ? La SBOM se construit entièrement à la main. Pas de panique, nous pouvons nous en charger : inventaire des composants à partir du code source et des fichiers de build, production de la SBOM au format standard, puis branchement sur la surveillance quotidienne.
4. Qualifier l’alerte : vulnérabilité exploitée ou incident grave ?
Une alerte tombe. Faut-il déclencher le plan rouge ? Pas forcément. Une alerte ne déclenche pas automatiquement un signalement : le CRA vise deux situations, qui suivent deux circuits distincts avec leurs propres délais.
Pour une vulnérabilité, le responsable procède en trois questions 👇
- Votre produit utilise-t-il réellement le composant vulnérable ? Une CVE sur une fonction de bibliothèque que votre produit n’appelle jamais n’a pas d’impact. Vous documentez alors que la faille n’affecte pas le produit.
- La faille est-elle exploitable dans votre configuration ? Une faille exploitable à distance dès qu’un service est accessible n’a pas le même poids qu’une faille qui exige un accès physique ou la combinaison de plusieurs vulnérabilités.
- Avez-vous des preuves d’exploitation ? Traces dans les journaux remontés par vos produits, signalement accompagné d’une preuve, comportement anormal observé sur le parc. Une faille triviale à exploiter sur un service exposé doit être considérée comme exploitée tant que vous ne pouvez pas prouver le contraire.
Si la réponse à la question 3 est oui, le circuit de signalement démarre. Sinon, la correction suit votre processus habituel, dans le backlog, et vous tracez la décision dans le ticket.
Pour un incident, la question est de savoir s’il est grave au sens du CRA. Il part souvent d’un constat interne : une fuite ou une altération de données, l’indisponibilité d’un service essentiel au produit. S’il atteint des données ou des fonctions importantes du produit, ou s’il introduit du code malveillant, le circuit de signalement des incidents démarre.
Deux circuits distincts, chacun avec ses propres délais
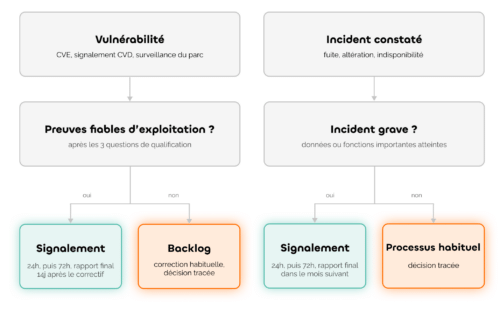
Vulnérabilité exploitée et incident grave suivent chacun leur circuit : seul le rapport final diffère, 14 jours après le correctif ou un mois après la notification. Soyons honnêtes : il n’existe pas de règle simple qui tranche tous les cas. D’où l’intérêt d’une analyse documentée, menée par quelqu’un qui connaît le produit.
5. Signalement à l’ENISA : 24h, 72h, rapport final
Vous déposez vos signalements sur la plateforme unique de signalement (SRP) de l’ENISA, qui les transmet ensuite au CSIRT coordinateur de votre État membre d’établissement. En France, c’est l’ANSSI (CERT-FR).
Bonne nouvelle : l’alerte précoce à 24 h est succincte. Son but est de lever l’alerte, pas de tout expliquer.
Les rapports suivants demandent plus de travail : impact mesuré, gravité, cause, mesures correctives. D’où l’intérêt de préparer le terrain dès maintenant 👇
- Créer les comptes EU Login des personnes habilitées, avec double authentification. Chaque compte est personnel.
- Lire le guide utilisateur publié par l’ENISA.
- Attendre pour s’inscrire sur la plateforme : l’ENISA recommande de lancer l’inscription au moment du premier signalement.
6. Corriger, déployer et informer les utilisateurs
Signaler, c’est bien mais ça ne suffit pas. Corriger, c’est mieux. Sans mécanisme de mise à jour sécurisée à distance (OTA), déployer un correctif sur un parc devient vite mission impossible.
Le délai de déploiement dépend de la cible et de la taille du parc. Pour une application, quelques minutes peuvent suffire. Pour un parc IoT, comptez de quelques heures à quelques jours : mettre à jour 10 objets ou 10 000 n’a rien de comparable.
C’est tout le rôle d’une plateforme de gestion de flotte comme Rtower : déployer les mises à jour à distance et garder une vue sur l’état de votre parc.
En parallèle, informez les utilisateurs concernés : la vulnérabilité ou l’incident qui les touche, les mesures d’atténuation à appliquer avant même le correctif, puis les notes de version qui indiquent ce qui a été corrigé.
Par quel canal ? Le CRA ne le fixe pas : courriel, notification dans l’application ou page publique. Pour un produit grand public, une page claire et une notification dans l’application restent souvent les plus adaptées.
Pour un client industriel qui gère des centaines de vos équipements, privilégiez plutôt un format lisible par ses outils, comme un avis de sécurité au format CSAF. Il pourra l’importer directement et savoir en quelques minutes quels équipements sont concernés.
L’importance de la simulation avant le jour J
Une fois les briques en place, testez-les. Nous recommandons un exercice à blanc (dry run) : annoncez à l’équipe qu’une fausse alerte tombera dans la semaine, sans dire quand. L’exercice révèle les petits manques : un compte EU Login non activé, un contact absent, une étape floue. Et il vaut mieux les découvrir un mardi d’exercice qu’un samedi de vraie crise.
Sécurité dès la conception : ce que montre le terrain
Chez Rtone, nous concevons des objets connectés depuis 2007. Relier un produit à Internet nous a très tôt confrontés à ces sujets : nous avons pris l’habitude de penser une architecture sécurisée dès la conception, bien avant la RED ou le CRA.
Nous menons aussi des audits sur des produits existants. Sur une dizaine de gap analysis réalisées pour la RED et la norme EN 18031, le constat se répète : les écarts sont importants, et les combler demande un effort réel. Pris en compte dès la conception, ils auraient demandé bien moins d’efforts.
Mais un exemple concret vaut mieux qu’un long discours.
Le TPM ajouté après coup
Un fabricant d’équipements connectés déployés partout en France nous a confié l’audit de son produit, conçu par une autre équipe. Pour répondre aux exigences, il fallait chiffrer le bootloader du logiciel embarqué et protéger sa clé de chiffrement dans un TPM, une puce de sécurité matérielle. Petit souci : la carte n’en avait pas.
Voici ce que la mise en conformité a demandé 👇
- Acheter 1 000 TPM, à quelques dollars l’unité.
- Les monter sur les 600 cartes électroniques en stock, avec le coût de reprise associé.
- Remplacer les cartes des 400 produits déjà installés partout en France : un déplacement et une intervention de technicien pour chacun.
- Mettre à jour le logiciel embarqué pour qu’il utilise le TPM : développement, tests et validation.
Nous vous laissons faire le calcul pour votre produit… Prévu dès la conception, ce TPM aurait coûté quelques dollars par carte.
Il ne s’agit pas de pointer du doigt ce fabricant. Ce qui lui est arrivé peut arriver à tous ceux qui n’ont pas anticipé les exigences de cybersécurité, et c’est précisément pour cela que les règles se durcissent aujourd’hui et qu’on veut vous outiller.
Décembre 2027 : ce qui s’ajoute au CRA
Et après ? Le 11 décembre 2027, le CRA s’applique en totalité aux produits mis sur le marché à partir de cette date (art. 71). Deux séries d’exigences s’ajoutent alors (annexe I) 👇
- La sécurité dès la conception : les exigences de cybersécurité à respecter pour obtenir le marquage CE.
- La gestion des vulnérabilités : SBOM, politique de divulgation coordonnée, tests réguliers, publication des failles corrigées et mises à jour de sécurité gratuites.
Le fabricant fixe aussi une période d’assistance d’au moins 5 ans, sauf si la durée d’utilisation prévue du produit est plus courte (art. 13). La documentation technique est conservée au moins 10 ans.
Bonne nouvelle : si vous avez suivi les briques 2, 3 et 6 de cet article, vous avez déjà une longueur d’avance.
Dans quelle catégorie se situe votre produit ?
La catégorie de votre produit détermine la façon de démontrer sa conformité. Elle dépend de sa fonctionnalité principale, telle que listée aux annexes III et IV du règlement.
La majorité des objets connectés relève de la catégorie par défaut. Mais certains produits passent en classe I : assistants virtuels de maison connectée, serrures, caméras, babyphones, alarmes, jouets connectés, wearables de santé ou pour enfants. Pour eux, l’auto-évaluation n’est possible qu’en appliquant une norme harmonisée ; sinon, il faut passer par un organisme notifié.
À savoir : les normes harmonisées CRA, la série EN 40000, sont en cours d’adoption. Les organismes de normalisation ont voté les premières parties (vocabulaire et principes) en 2026, ils s’apprêtent à approuver celle sur la gestion des vulnérabilités, et on attend celle sur les exigences générales pour fin 2027. La Commission européenne n’en cite encore aucune au Journal officiel.
Pas de panique pour autant 👇
- Pour la catégorie par défaut, l’auto-évaluation reste possible : vous démontrez directement que votre produit répond aux exigences de l’annexe I.
- Pour la classe I, la norme harmonisée est la condition pour rester en auto-évaluation. Sans elle, il faudra passer par un organisme notifié : mieux vaut l’anticiper dans votre planning. Si les normes tardent, la Commission peut aussi adopter des spécifications communes, qui joueront le même rôle.
- En attendant, des référentiels existants couvrent déjà une large part des exigences : la norme EN 18031 de la RED, l’IEC 62443-4-1 et 4-2, ou l’ETSI EN 303 645 pour les objets grand public. S’appuyer dessus aujourd’hui, c’est prendre de l’avance.
Chez Rtone, nous suivons l’évolution de ces normes et les intégrons à nos projets dès la conception. On vous en reparle très vite dans un prochain article dédié.
Conclusion
Vous êtes arrivé jusqu’ici ? Bravo, vous avez fait le plus dur pour aujourd’hui.
Le CRA fait de la cybersécurité une obligation qui court sur toute la vie du produit. Depuis le 11 septembre 2026, chaque fabricant doit pouvoir détecter, qualifier, signaler et corriger une vulnérabilité exploitée ou un incident grave, y compris sur son parc déjà vendu.
Les 6 briques sont à votre portée : un responsable, une politique CVD, une SBOM surveillée, une méthode de qualification, un circuit de signalement prêt et une mise à jour sécurisée. Intégrées dès le départ, elles pèsent peu dans votre processus de développement.
Et si nous avions un conseil à vous donner : n’attendez pas décembre 2027. Les failles exploitées se multiplient, et vos clients le savent. Un produit dont la sécurité est suivie, et un fabricant capable de réagir vite et de l’expliquer, inspirent confiance. Au-delà de la conformité, c’est votre produit, mais aussi votre activité, que vous protégez.
👉 Vous voulez faire le point sur la conformité CRA de vos produits ? Parlons-en
Votre parc est déjà déployé ? Découvrez comment Rtower vous aide à le mettre à jour et à le superviser, et retrouvez notre expertise cybersécurité.
FAQ spéciale Cyber Resilience ACT
Faut-il s’inscrire dès maintenant sur la plateforme de l’ENISA ?
Non, l’ENISA recommande de s’inscrire au moment du premier signalement. Créez en revanche dès aujourd’hui les comptes EU Login avec double authentification, et lisez le guide utilisateur.
Le texte concerne-t-il le produit que j’ai vendu en 2022 ?
Oui pour le signalement des vulnérabilités exploitées et des incidents graves, depuis le 11 septembre 2026. Les exigences de 2027 ne s’appliquent qu’en cas de modification substantielle, ou aux exemplaires mis sur le marché après le 11 décembre 2027.
Produit commercialisé ou en développement : qui doit faire quoi, et quand ?
Être dans le champ du CRA ne veut pas dire que toutes les obligations s’appliquent tout de suite. Tout dépend de la date de mise sur le marché du produit (art. 69) 👇
- Produits mis sur le marché avant le 11 décembre 2027 : ils n’ont pas à être mis en conformité avec les exigences de cybersécurité du CRA, sauf s’ils font l’objet d’une modification substantielle après cette date. En revanche, l’obligation de signalement s’applique à eux depuis le 11 septembre 2026.
- Produits mis sur le marché à partir du 11 décembre 2027 : l’ensemble du règlement s’applique (art. 71) : exigences de sécurité et de gestion des vulnérabilités, documentation technique, évaluation de la conformité, marquage CE et signalement.
⚠️ Le CRA s’applique à chaque exemplaire, pas au modèle. Un modèle commercialisé depuis 2025, mais dont des exemplaires sont encore fabriqués et mis sur le marché après le 11 décembre 2027, doit être conforme pour ces nouveaux exemplaires.
Et concrètement ? 👇
- Votre parc de produits déjà déployés : il est concerné dès aujourd’hui par le signalement. Vous n’avez pas à refaire leur conception, mais vous devez être capable de détecter une vulnérabilité exploitée et de la signaler sous 24 h.
- Le robot de nettoyage que vous avez chez vous : même logique. Son fabricant doit, depuis septembre 2026, signaler les vulnérabilités activement exploitées sur les robots déjà vendus.
- Votre tracker connecté pour vélo, en cours de développement : s’il sort après le 11 décembre 2027, il devra respecter l’intégralité du CRA. C’est donc maintenant, en conception, qu’il faut intégrer ces exigences. S’il sort avant, le signalement s’appliquera dès sa mise sur le marché, et les exemplaires produits après décembre 2027 devront être conformes.
- Une bibliothèque open source intégrée à votre firmware : en tant que fabricant, vous répondez des composants tiers que vous intégrez (art. 13). Si des attaquants exploitent activement une faille de cette bibliothèque sur votre produit, c’est à vous de la signaler.
Une CVE publique sur un de mes composants impose-t-elle un signalement ?
Pas automatiquement. Le CRA vise les vulnérabilités pour lesquelles il existe des preuves fiables d’exploitation. Analysez la CVE dans votre contexte et tracez votre décision : si personne ne l’exploite sur votre parc, traitez-la selon votre processus de correction habituel.
Retrouvez également la FAQ officielle du CRA.
Pour rappel, elle est donnée à titre indicatif par la commission et n’a pas de valeur juridique.